

Google приостановила приём сообщений по поводу уязвимостей по своём программном обеспечении с открытым кодом, поскольку из-за активности ИИ в этой сфере зачастую такие сообщения содержат технические галлюцинации и поднимают ложную тревогу.
Обзор HONOR Pad X9b Max: универсальный большой планшет с антибликовым экраном 
Выбираем лучшие игровые ноутбуки на российском рынке (вторая половина 2026 года) 
Мастерская локальных ИИ: салат картофельный с Qwen3.8 
Сравнительный тест камер флагманских смартфонов (2026): итоги 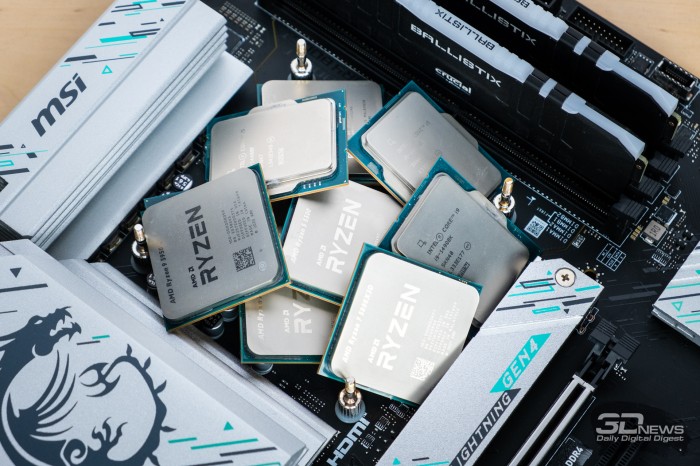
Лучший процессор под DDR4 в 2026 году: AM4 против LGA 1700 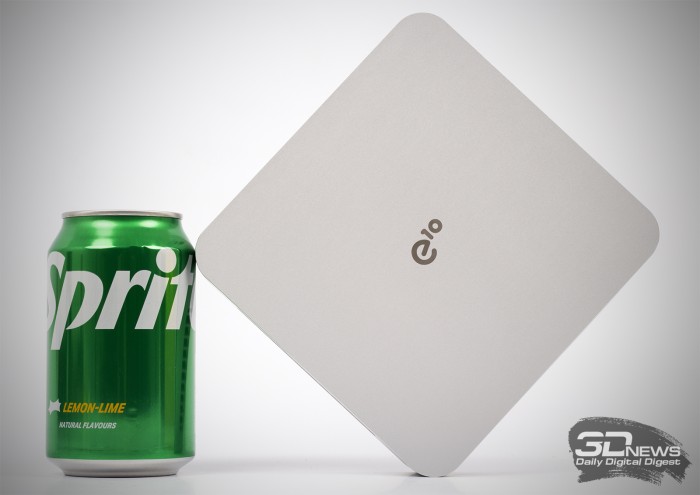
Компьютер месяца, спецвыпуск: выбираем мини-ПК для работы и развлечений в эпоху дефицита чипов памяти 
Источник изображения: Unsplash, Andrew
Фирменная инициатива носит название Open Source Software Vulnerability Rewards Program, она подразумевает выплату вознаграждений сторонним специалистам, которые обнаружат в программном обеспечении Google с открытым исходным кодом уязвимости. По мере развития ИИ-моделей, способных искать слабые места в программном коде, Google оказалась буквально завалена автоматически генерируемыми обращениями в рамках данной программы.
По словам представителей компании, эти обращения зачастую содержат ложную информацию или откровенные «галлюцинации» ИИ-моделей, а потому поток этих данных решено было перекрыть на время. На паузу рассмотрение новых обращений поставлено с 1 октября, а новые сведения о сроках перезапуска программы появятся не ранее первого квартала следующего года. При этом аналогичные инициативы Google в сегментах, имеющих отношение к другим видам ПО, продолжают работать.
Было интересно? Скажите об этом Google, чтобы чаще получать ссылки на наши новости про искусственный интеллект
Источник: 3Dnews.ru